Testata

Visualizzazione post con etichetta cybersicurezza. Mostra tutti i post

Cybercrimine & Sicurezza informatica, per tutti


Dettaglio della pagina Substack della Paolucci [5].


Archivio

di Marco Poli


Veronica Paolucci { [1][2]... } è un'avvocatessa e imprenditrice di Cesenatico ( FC ) appassionata di cybersicurezza, tematica centrale nella sua attività professionale [3].

Cura l'ottimo canale ''Veronica Paolucci - Cybersecurity Specialist'' nel Tubo [4], sostanziato con video di vario livello dedicati a malware e vulnerabilità dei sistemi informatici, esseri umani inclusi ( l'anello più debole della catena ).
Spiegazioni tecniche passo-passo estremamente chiare anche per i curiosi e i niubbi ( i novizi ), e narrazioni dei casi di cronaca da manuale altrettanto efficaci.

Consiglio sia la fruizione del canale, che l'iscrizione alla newsletter [5].

=

Note

[1] : Veronica Paolucci, Facebook, [ https://www.facebook.com/veronica.paolucci ];
IN : [ https://www.linkedin.com/in/veronica-paolucci/ ];
SU : [ https://veronicapaolucci.substack.com/ ];
YT : [ https://www.youtube.com/@veronica.paolucci ].
[2] : Veronica Paolucci, Avvocato360, [ https://avvocato360.it/avvocati/veronicapaolucci ];
Preso all'asta : [ https://presoallasta.com/chi-sono/ ];
Sicurezza Urbana Integrata : [ https://sicurezzaurbanaintegrata.it/team-2-2/ ].
[3] : ''Chi è VERONICA PAOLUCCI? Rispondo alle vostre domande'', Veronica Paolucci - Cybersecurity Specialist, YouTube, 26 settembre 2025, [ https://www.youtube.com/watch?v=W336ZhF09OI ].
[4] : Veronica Paolucci - Cybersecurity Specialist, YouTube, [ https://www.youtube.com/@veronica.paolucci ].
[5] : Non tutti i malware vengono per nuocere, Substack, [ https://veronicapaolucci.substack.com/ ].

===


---

{ prima pubblicazione del post su VK, il 29 ottobre 2025 [6]; su FB : [7] }.


[ ... ]

Crimini informatici, cracker, e cyberwar nel 2022


Copertina del rapporto di CrowdStrike [13].


Glossario, e Qualche numero

di Marco Poli


Un vecchio adagio complottista recita che a diffondere i virus sono le stesse software house che producono e vendono le suite di protezione per privati e aziende.
Per Carità ...
noi vogliamo ragionare bene, e con buoni sentimenti consideriamo il lavoro di CrowdStrike [1], azienda stanunitense di cui ho scritto nell'ultimo post e che redige un rapporto annuale sulle minacce informatiche globali.

Ogni anno, CrowdStrike pubblica rapporti statistici sull'attività ostile rilevata dai propri software operanti nei sistemi dei clienti.
Anche qui, bisogna fare una premessa : una seria e attendibile analisi potrebbe arrivare solo da un soggetto terza parte ( fuori dal contratto commerciale tra fornitore e utente ), e non dal fornitore di un prodotto commerciale che ha interessi economici nel dettaglio esposto.

2

Innanzitutto, alcune definizioni terminologiche necessarie a comprendere il prossimo paragrafo.

2.1 – attacco hands-on-keyboard

A proposito degli attacchi hands-on-keyboard ( lett. ''con le mani sulla tastiera del pc'' ):


Cosa sono gli attacchi hands-on-keyboard?

Un metodo per eseguire comandi da parte di mani umane reali, anziché eseguire operazioni in modo programmatico e automatico come l'interfaccia a riga di comando [ inglese : command line interface, CLI ], PowerShell, e nascondere file e directory secondo la vecchia scuola dell'hacking.

Questa tecnica è importante negli attacchi sofisticati in cui un avversario umano è coinvolto nell'intrusione, ed è attivo verso il bersaglio.

[2]

CrowdStrike ?


Logo.


Archivio

di Marco Poli


CrowdStrike ( CrowdStrike Holdings, Inc. )[1][2] è un'azienda dedita alla sicurezza informatica con sede ad Austin, in Texas ( USA ).
Fornisce servizi di sicurezza del carico di lavoro e degli endpoint nel cloud, di intelligence sulle minacce al sistema e risposta agli attacchi informatici.
L'azienda è stata co-fondata da George Kurtz ( CEO, già in Foundstone )[3], Dmitri Alperovitch ( ex-CTO, Chief Technology Officer, già in Secure Computing )[4] e Gregg Marston ( ex-CFO, Chief Financial Officer, già in Foundstone )[5] nel 2011, un team esecutivo proveniente da McAfee.

Nel 2013 ha lanciato il suo prodotto di punta, il CrowdStrike Falcon [6][7]. La suite di sicurezza è entrata tra i prodotti testati da AV-Comparatives, ed entrambe le versioni canoniche ( ''consumer'' ed ''entreprise'', per l'utente privato e per l'impresa ) hanno ottenuto valutazioni positive e qualche premio { [8][9] ... }.

2

L'attività dell'azienda è intrecciata con gli apparati federali e politici statunitensi :

● nel 2012 ha iniziato a lavorare sulle tracce del gruppo di hacker russi denominato ''Energetic Bear'' ( conosciuto anche come ''Koala Team'' o ''Crouching Yeti'' )[10];

● nel 2014 ha elaborato per il Dipartimento della Giustizia degli Stati Uniti alcuni rapporti che hanno permesso l'accusa di spionaggio informatico economico contro cinque hacker militari cinesi della RPC [11];

● nel 2014 ha eseguito un'indagine forense probatoria su ondate di attacchi portate a soggetti statunitensi privati e pubblici, che sarebbero stati eseguiti dall'unità di hacker della RPC denominata PLA 61486, ribattezzata ''Putter Panda'' [12];

● nel 2014 ha analizzato l'attacco alla Sony [13] e ha dichiarato una similitudine oggettiva tra il malware usato e alcuni strumenti usati precedentemente dal gruppo di hacker Silent Chollima in attacchi portati ad obiettivi nella Corea del Sud e negli USA [14]; la FBI ha accusato la Corea del Nord di avere agito una ritorsione per un film co-prodotto dalla Sony in cui si metteva in scena un attentato a Kim Jong Un;

● nel 2015 ha dichiarato di avere identificato hacker cinesi della RPC dietro attacchi alle aziende energetiche e farmaceutiche, in violazione di un accordo informale di non-belligeranza informatica tra Barack Obama e Xi Jing Ping [15];

● nel 2016 è stata incaricata dal comitato elettorale nazionale ( inglese : Democratic National Committee, DNC ) del Partito Democratico di analizzare la falla, l'intrusione, e l'asporto di dossier sul candidato repubblicano Donald Trump attribuito da quella sponda dell'Atlantico ad hacker russi al servizio del Cremlino [16][17], azione di cui si parlerà molto anche in seguito ed avrà strascichi legali { [18][19] ... };

● nel novembre e dicembre del 2017 ha osservato un'azione di raccolta di credenziali nel settore sportivo internazionale, collegabile con le azioni di cracking distruttivo agite durante la cerimonia di apertura dei Giochi Olimpici invernali di Pyongyang ( Corea del Nord ): il sospetto senza certezza di prova è caduto sul gruppo russo detto ''Fancy Bear'', e il movente sarebbe stata l'esclusione della Russia eseguita dal CIO a causa di un precedente teorema sul ''doping di Stato'' [20];

● nel 2019 ha pubblicato un rapporto sul ransomware Ryuk { [21][22] ... [23] ... }, con il quale un soggetto detto ''Grim Spider'' – che dipenderebbe dal gruppo di hacker russi detto ''Wizard Spider'' – ha infettato tra gli altri una rotativa usata dal New York Times e dal Wall Street Journal, ed estorto complessivamente decine di milioni di dollari in bitcoin nel corso del tempo [24];

● ...

Cybersicurezza e apparati italiani


Dettaglio del titolo di Cyber Security 360 [4].


Archivio, e Glossario

di Marco Poli


Le agenzie per la cybersicurezza ( inglese : cybersecurity ) sono una parte importante del Sistema e della tensione globale vera oppure artata tra gli enti controllati dal Potere.
Il loro peso cresce progressivamente con la digitalizzazione delle vite dei popolani globali.

1

Innanzitutto, una definizione :


cybersicurezza

(cyber-sicurezza), s. f. Sistema di sicurezza che protegge la rete telematica di uno Stato da eventuali attacchi terroristici perpetrati per via informatica. ◆ Il mercato civile della cybersicurezza di alto livello tecnico non decolla perché, probabilmente, il governo statunitense è interessato a mantenerne il monopolio, cioè a non permettere che un qualsiasi soggetto possa schermare i propri affari al suo occhio indagatore. […] sarebbe necessario abbandonare il tentativo di monopolizzare la cybersicurezza e liberalizzare tale settore. Solo la concorrenza tra molti soggetti, infatti, permetterà di trovare sempre nuovi scudi contro nuove cyberspade. (Foglio, 12 agosto 2000, p. 2) [ ... ].

[1]


2

L'ente che regola la cybersecurity italiana è l'Agenzia per la cybersicurezza nazionale ( ACN )[2] ch'è stata istituita dal Governo Draghi con il decreto-legge n. 82 del 14 giugno 2021 e posta sotto il diretto controllo del COPASIR [3][4]: sì, proprio quel Comitato parlamentare per la sicurezza della Repubblica implicato nella brutta faccenda della lista di proscrizione dei ''putiniani d'Italia'' nel giugno 2022 [5].

Pertanto, possiamo supporre l'orientamento dell'ACN ?

L’organico dell’Agenzia previsto inizialmente era pari a 290 dipendenti provenienti dall'organigramma di apparati e PA, e fino a 50 esperti esterni.

Il NISC è stato violato


Dettaglio del titolo di Cyber Security 360 [6].


Notizie

di Marco Poli


C'è una guerra che si svolge senza soluzione di continuità sotto la nostra pelle digitale. Le ultime arrivano dal Giappone.

1

Il National Center of Incident Readiness and Strategy for Cybersecurity ( NISC; trad. : Centro nazionale per la strategia di cybersicurezza e la risposta rapida agli incidenti )[1] è stato fondato nel 2014, ed è l'ente governativo giapponese che definisce gli standard per la cybersicurezza degli enti statali e supervisiona l'implementazione delle misure { [2][3][4][5] ... }.
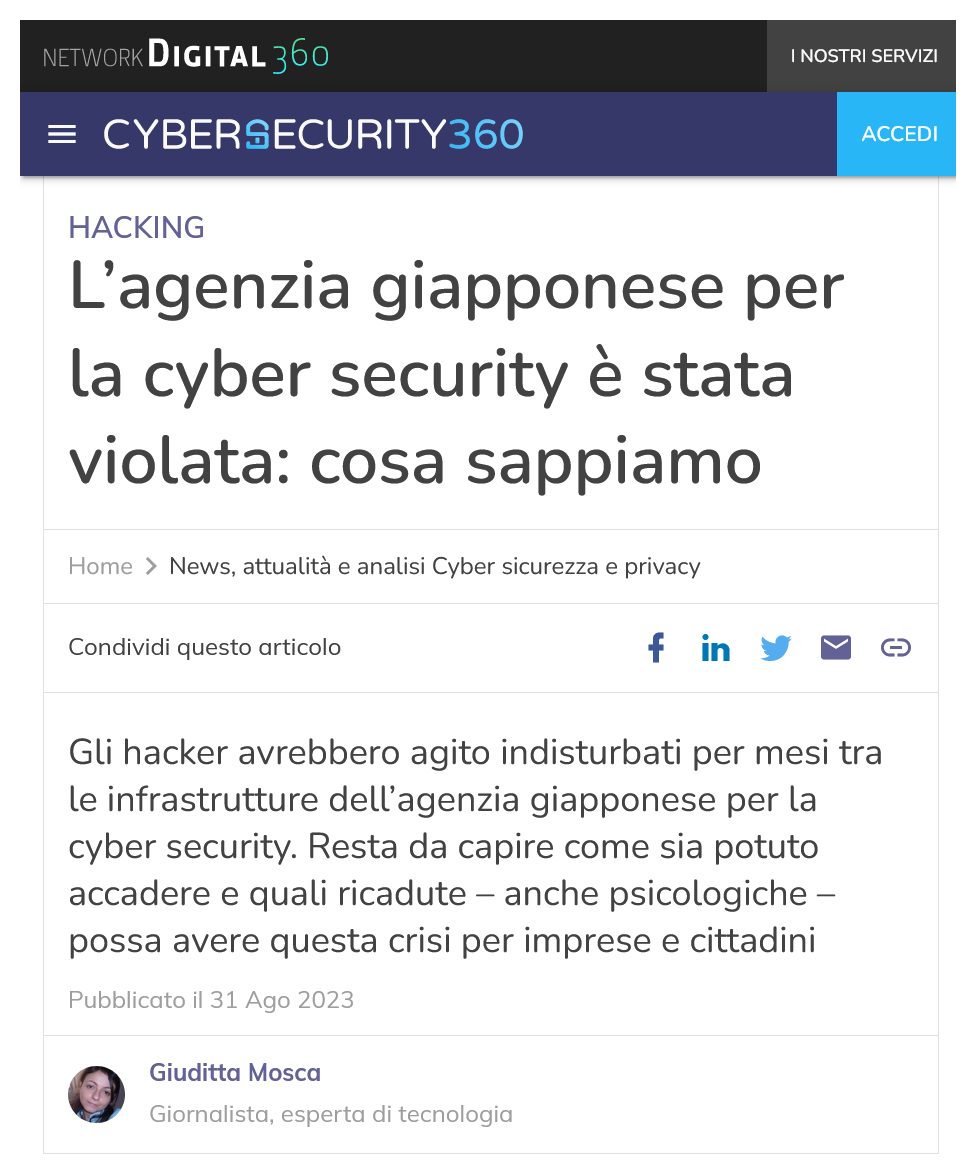
E' stato ''visitato'' da un soggetto intruso non qualche volta, ma PER MESI :


L’agenzia giapponese per la cyber security è stata violata: cosa sappiamo

Gli hacker avrebbero agito indisturbati per mesi tra le infrastrutture dell’agenzia giapponese per la cyber security. Resta da capire come sia potuto accadere e quali ricadute – anche psicologiche – possa avere questa crisi per imprese e cittadini

[6]


Secondo l'esperto di cyber security ed intelligence Pierluigi Paganini [7][8][9], la preparazione tecnica elevata e l'azione sofisticata perpetrata per vari mesi senza essere scoperta dai sistemi di sicurezza fanno pensare che la violazione del sistema sia stata agita da un'agenzia nazionale.
I primi sospetti mossi da fonti dell'Occidente allargato sono direzionati alla RPC [10].